SquidC5: AI-infödd, självhostad C5 teamserver för röda team
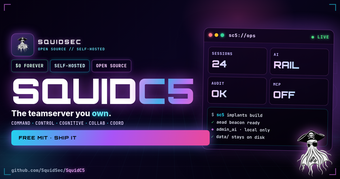
SquidC5 från SquidSec är en säkerhetsfokuserad, AI-infödd C5 teamserver för auktoriserade red team och penetrationstestningsoperationer. Den körs som en självhostad server som integrerar AI-agenter i kommando- och kontrollarbetsflöden för att samordna åtgärder och teamkommunikation med hjälp av ett standardiserat gränssnitt. Verktyget riktar sig till professionella säkerhetsoperatörer som kräver lokal kontroll över engagemangsdata och automatiserad samordning inom kontrollerade testmiljöer.
Vilka uppgifter kan du faktiskt använda verktyget för?
SquidC5 fungerar som en AI-infödd teamserver avsedd att samordna offensiva säkerhetsaktiviteter över operatörer och verktyg, vilket producerar orkestrerade kommandokedjor och agenthanterade arbetsflöden. Dess arkitektur kartlägger de fem C5-pelarna: Kommando, Kontroll, Kognitiv, Samarbetsvillig och Koordination, som vägleder hur den levererar teamkoordinationsartefakter. Typiska användningar är multi-operatörsengagemang, skriptad rekognosering och exploateringskedjor samt att skapa en reviderbar operativ post för granskning efter engagemang.
Hur pålitliga är automatiserade samordnings- och kontrollåtgärder?
Verktyget tillämpar operationella kontroller som formar när och hur automatisering körs, vilket påverkar tillförlitligheten hos de genererade åtgärderna. Modellkontextprotokoll (MCP) integrering standardiserar agentanrop, medan administrativ gating minskar oavsiktlig exekvering. Viktiga skyddsåtgärder inkluderar:
- MCP inaktiverad som standard tills den uttryckligen aktiveras
- INKO Sandbox för administrativ AI-exekvering
- Token-validerad administrativ UI plus policy-motor och revisionsloggning
Dessa skyddsåtgärder kräver avsiktliga administrativa beslut innan högpåverkande automatisering exekveras, vilket begränsar oavsiktligt beteende.
Vilka ingångar och distributionsbegränsningar påverkar dess användning?
Distributionen är självhostad och distribuerad via GitHub för kontrollerade säkerhetsmiljöer, så teamen tillhandahåller hosting och anslutningar som integreras med MCP-ekosystemet. Servern minimerar avsiktligt exponerade ytor, utan offentlig OpenAPI-dokumentation och utan wildcard CORS som standard, vilket minskar externa attackvektorer men kräver förkonfigurerade integrationer. Ingångarna är därför verktygsanrop och agentpromptar som överensstämmer med MCP-kompatibla anslutningar som tillhandahålls av teamet.
Passar det in i professionella röda teamarbetsflöden och OPSEC-praxis?
Utvecklaren byggde projektet för professionella röda team och penetrationstestare som verkar under formella OPSEC-kontroller. Projektets fokus på självhosting, gated administrativ åtkomst och revisionsloggning stämmer överens med motståndaremuleringsarbetsflöden som används av erfarna operatörer. Organisationer som upprätthåller staging-miljöer, förändringskontroll och policyövervakning får mest operativt värde från serverns styrningsmodell.
Bäst för disciplinerade team med hosting och styrning på plats
SquidC5 är ett praktiskt alternativ för professionella röda team som kräver AI-koordinering på plats och strikt OPSEC-kontroll. Designen förutsätter att teamen tillhandahåller hosting, styrning och administrativ övervakning, så organisationer utan dessa metoder får mindre omedelbart värde. Planera för konfiguration och policyjustering innan liveoperationer för att få förutsägbar, reviderbar automatiseringsbeteende.